Huella SHA-256: qué valida y qué no de una descarga
Dos archivos pueden llevar exactamente el mismo nombre y tener contenido distinto. Por eso, al hablar de un instalador distribuido fuera de una tienda oficial, la noticia de InfoGate menciona la comparación de la huella SHA-256 con un valor publicado. Conviene entender el alcance de la prueba: el hash ayuda a identificar un archivo concreto, pero no puede por sí solo determinar si el desarrollador o la página de descarga son legítimos.
Una suma SHA-256 ayuda a contrastar archivos, pero no certifica por sí sola la fiabilidad del editor.
#El resultado de una función de resumen
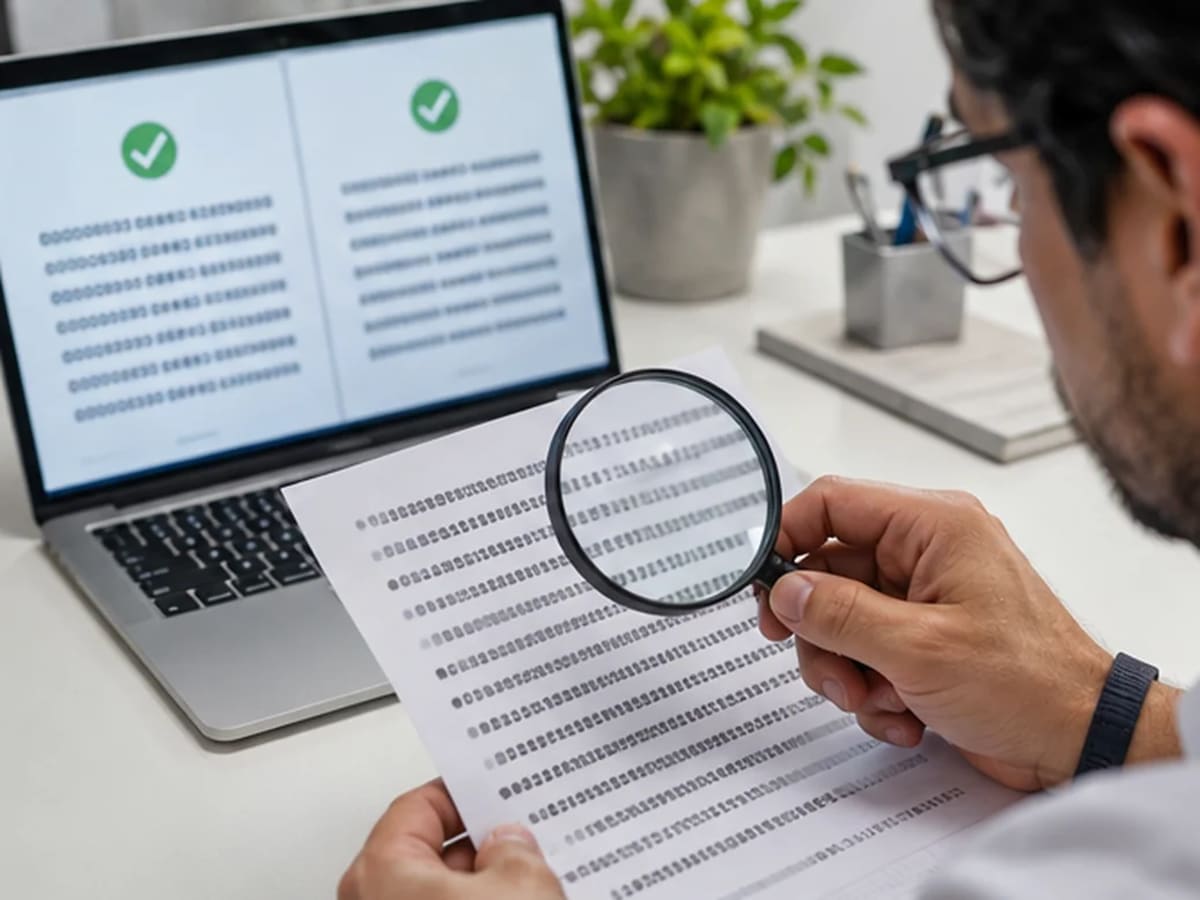
SHA-256 transforma el contenido de un archivo en una cadena de caracteres. Si cambia siquiera un byte, lo normal es que el resultado sea distinto. Comparar dos cadenas permite detectar diferencias entre una descarga y una referencia. Sin embargo, las dos deben proceder de un contexto fiable. Si un atacante controla simultáneamente el archivo y el hash publicado en una página falsa, ambas piezas pueden coincidir.
#De dónde debe salir la referencia
La comprobación exige un valor obtenido en un canal que se haya verificado por separado. Un mensaje que incluye APK y hash juntos no ofrece una garantía suficiente de origen. Es preferible entrar al dominio auténtico por una ruta conocida y revisar los datos publicados allí. La noticia señala el principio, pero no permite certificar la huella de cada versión que pueda circular después.
Un archivo auténtico no elimina la necesidad de comprender la diferencia entre ID y contraseña: al atender un depósito sin pedir acceso a cuentas ajenas.
#Un ejemplo de comparación sin códigos reales
Imaginemos que un encargado descarga un archivo denominado agente-app.apk y obtiene una huella de 64 caracteres hexadecimales. La compara con la referencia publicada para esa versión por una fuente que verificó previamente. Si coincide exactamente, sabe que está ante el mismo contenido descrito por esa referencia; si no, debe detenerse. El ejemplo es general y no publica una huella real de MobCash ni suplanta el valor oficial. Es importante registrar también la versión y fecha, porque una actualización auténtica modificará el archivo y normalmente su resultado SHA-256. La integridad es una pieza de confianza, no la totalidad.
La huella SHA-256 se menciona como elemento de comprobación de descargas en https://www.infogate.cl/2026/11/mobcash-lat-tu-sitio-oficial-para-agentes-1xbet-con-las-mejores-condiciones-del-mercado-latinoamericano/.
#Cómo registrar una revisión
En un control interno puede guardarse fecha, versión, procedencia, hash calculado y hash de referencia. Si las cadenas difieren, no se trata de «un detalle»: la descarga debe revisarse antes de ejecutarse. Si coinciden, solo se ha comprobado la correspondencia entre archivos y referencia. Todavía corresponde examinar permisos, canal de distribución y autenticidad del sitio.
#Evitar la falsa sensación de certeza
Una huella es una herramienta útil, no un sello universal de confianza. El hecho de que un instalador se abra sin errores tampoco demuestra que sea seguro. La buena práctica suma comprobaciones independientes: origen, integridad, versión, permisos y proceso de acceso. Un responsable que entiende esa diferencia puede explicar el riesgo sin caer en alarmismo ni en publicidad exagerada.
Comprobar SHA-256 aporta evidencia de integridad solo cuando la referencia también es fiable y está vinculada a la versión correcta.
#SHA256 #IntegridadDeArchivo #DescargaSegura
Enjoyed this article?
We're always looking for guest writers. Share your expertise with our community and reach thousands of readers.
Submit a Guest Post →